SERVICEOPS
Patch & Deployment Management
Dari deteksi hingga deployment, dari penanganan hingga pelaporan: manajemen patch yang menjamin keamanan, compliance, dan kesiapan operasional secara berkelanjutan di setiap endpoint dan lingkungan IT.
ServiceOps Patch & Deployment Management menghadirkan solusi patch management software multi-OS yang otomatis untuk menjaga perusahaan tetap aman, sesuai compliance, dan selalu terbarui. Dengan kontrol kebijakan terpusat, penentuan prioritas berbasis kerentanan, distribusi yang cerdas, dan orkestrasi yang fleksibel, solusi ini menghilangkan upaya manual dan memperkuat ketahanan endpoint. Baik untuk kantor cabang, tenaga kerja hybrid, maupun lingkungan yang teregulasi, ServiceOps memastikan patch dan paket software di-deploy dengan aman, konsisten, dan dalam skala enterprise.
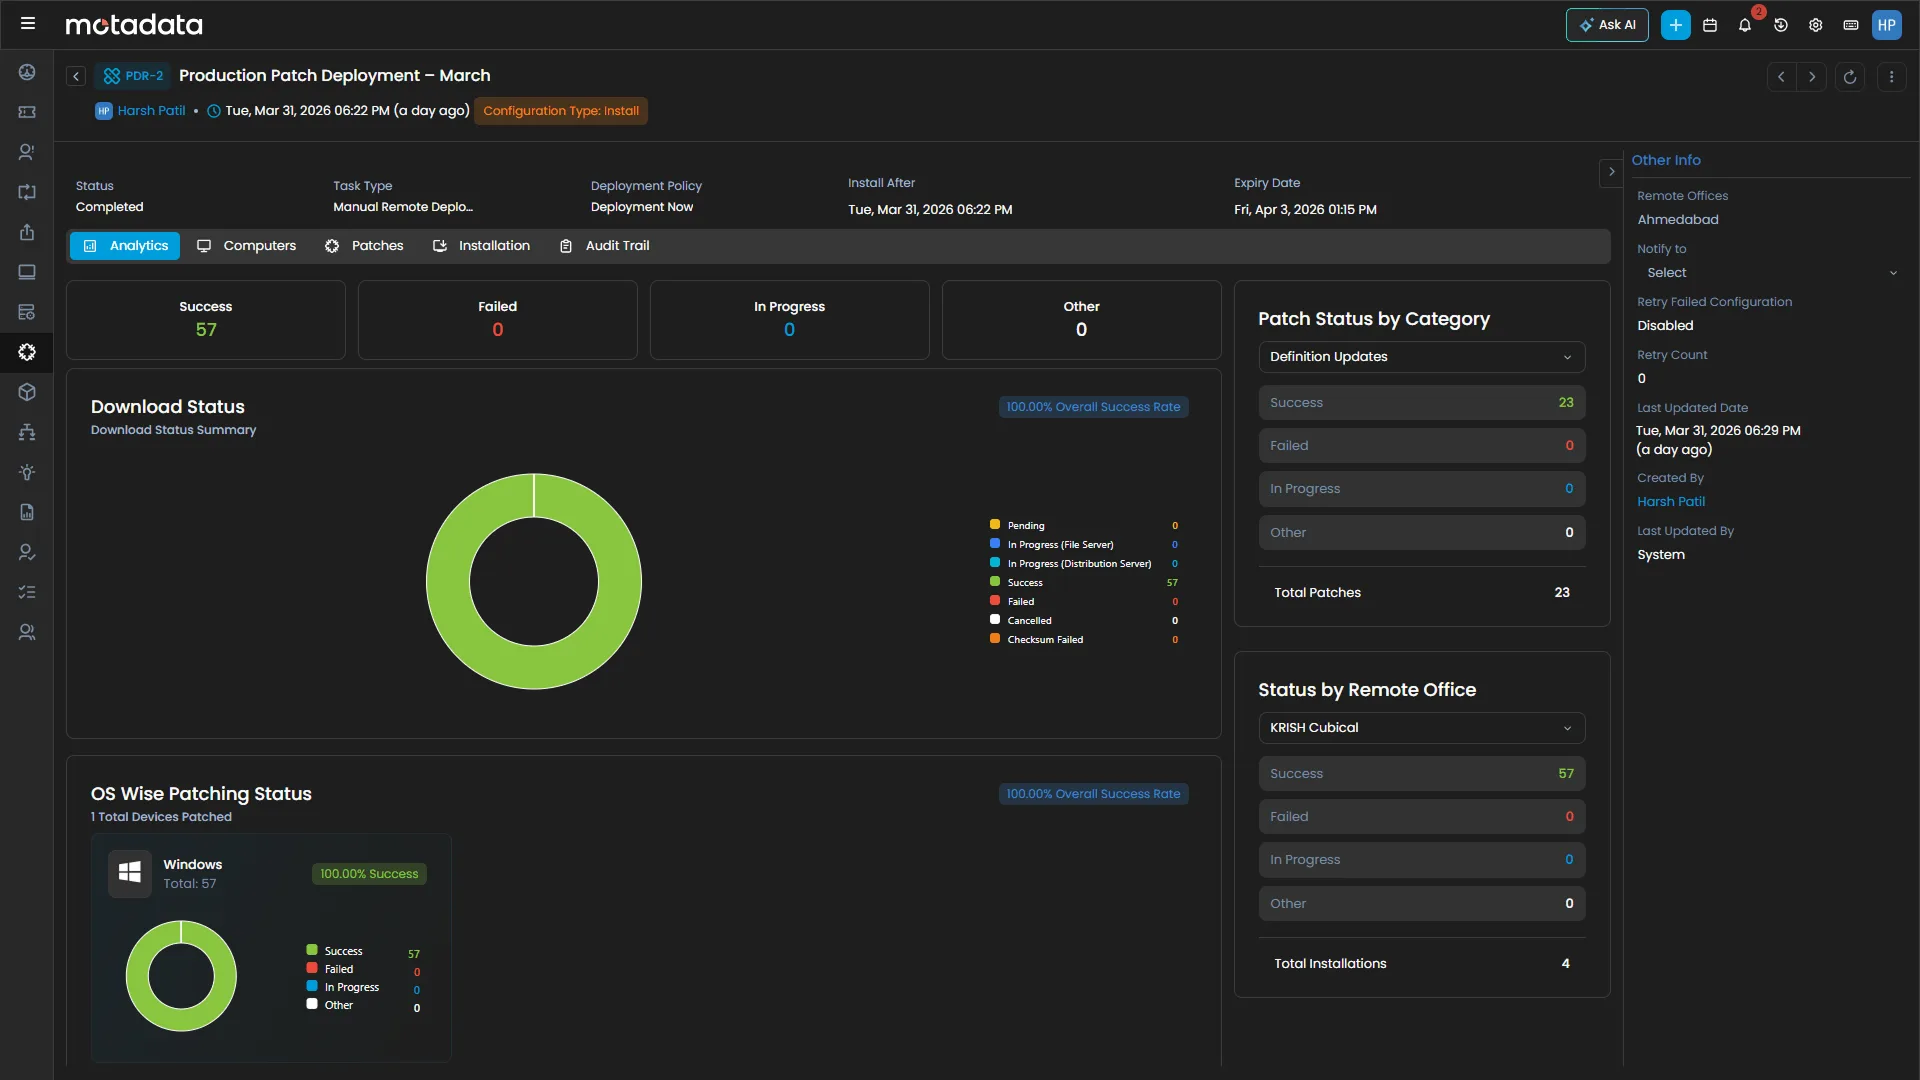
Fitur Utama
Manajemen Patch untuk Penanganan, Paket Software, dan Kebijakan dalam Skala Besar
Patch management dan deployment paket yang menutup celah keamanan dengan cepat: berbasis kebijakan, tervalidasi, dan siap untuk lingkungan hybrid.
Continuous Patch Discovery
Pindai endpoint Windows, Linux, dan macOS dengan visibilitas patch yang belum terpasang berdasarkan tingkat keparahan.
Policy-Driven Deployment
Jadwalkan rollout dengan penundaan, aturan reboot, dan jendela waktu yang sesuai dengan kebutuhan bisnis.
Distributed & WAN-Optimized Delivery
Jangkau lokasi terpencil dan pengguna yang berpindah-pindah dengan relay, throttling, dan distribusi yang skalabel.
Vulnerability Prioritization
Tangani CVE dengan risiko tertinggi terlebih dahulu berdasarkan tingkat keparahan, kemungkinan eksploitasi, dan eksposur, sebagai bagian dari manajemen kerentanan yang terarah.
Package & Software Deployment
Push aplikasi, konfigurasi, dan pembaruan registry dengan pengelompokan, jendela waktu, dan rollback.
Compliance & Zero-Trust Validation
Terapkan checksum, approval, pelaporan, dan kontrol yang siap untuk lingkungan air-gapped.
Setiap Endpoint. Setiap Paket. Perlindungan Berkelanjutan.
Kapabilitas
Kapabilitas Utama Patch & Deployment Management
Pindai, identifikasi, dan nilai patch yang belum terpasang di seluruh endpoint secara otomatis, dengan konteks tingkat keparahan dari vendor pada setiap catatan.
POIN UTAMA
Pemindaian Berkelanjutan: Windows, Linux, dan macOS dengan kelas keparahan Critical, Important, Moderate, dan Low.
Metadata dari Vendor: Catatan rilis, kriteria penerapan, dan konteks keparahan untuk setiap patch yang belum terpasang.
Dashboard Patch yang Belum Terpasang: Visibilitas berdasarkan endpoint, tipe OS, lokasi, departemen, dan tingkat keparahan.
Discovery Terjadwal: Interval pemindaian yang dapat dikonfigurasi untuk endpoint on-premise, jarak jauh, dan hybrid.
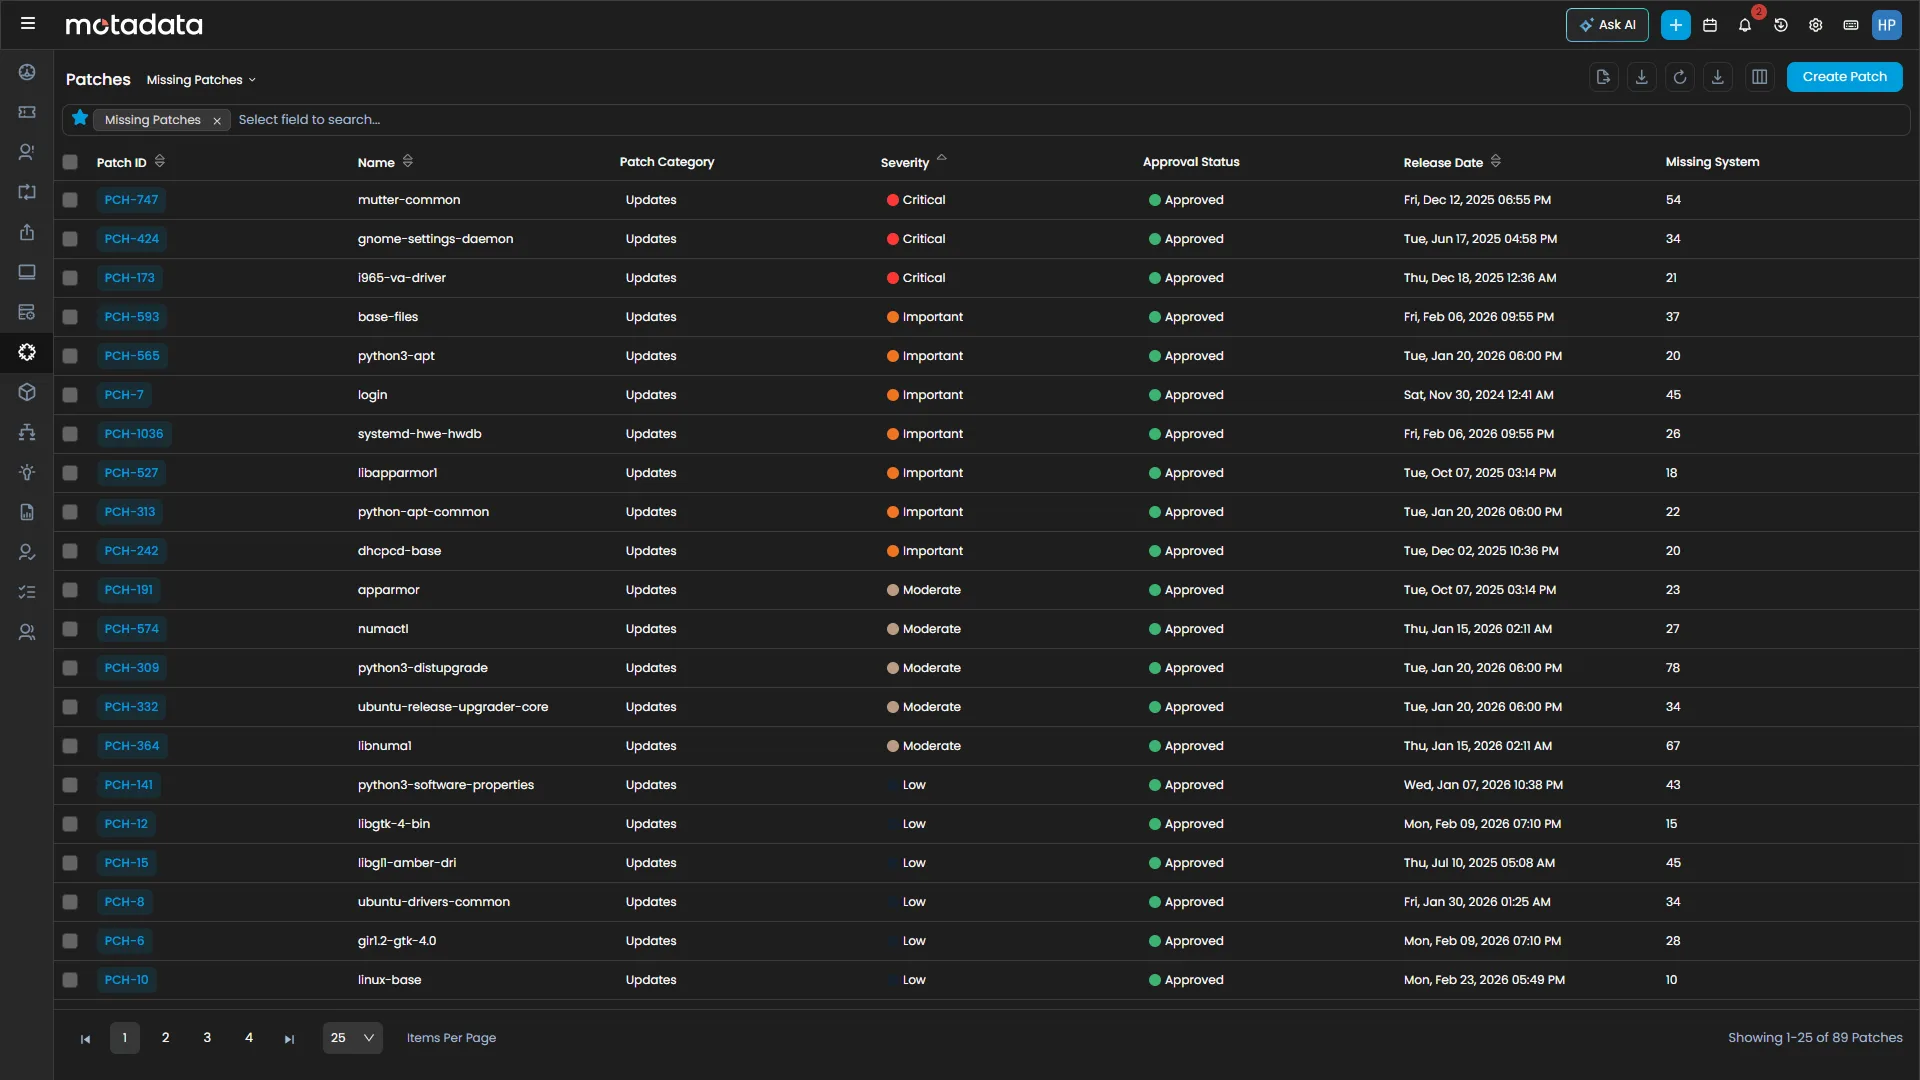
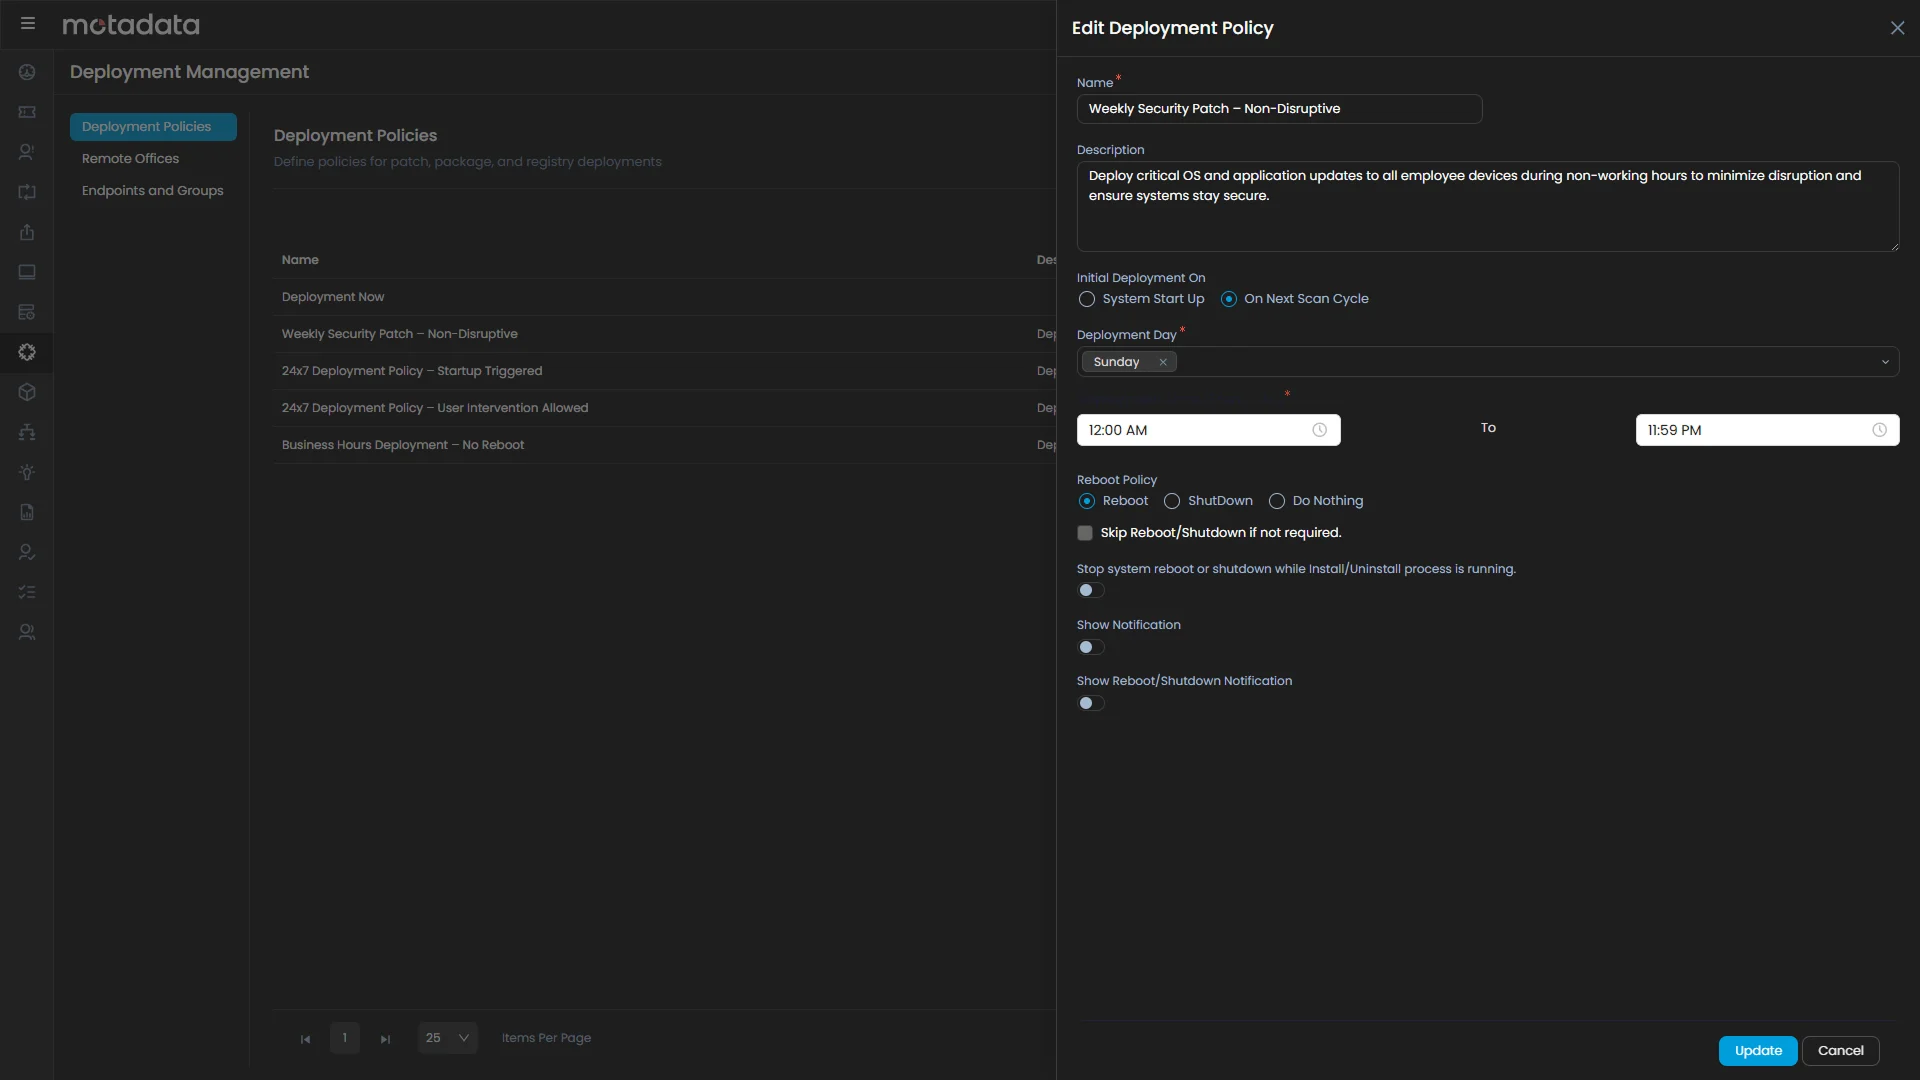
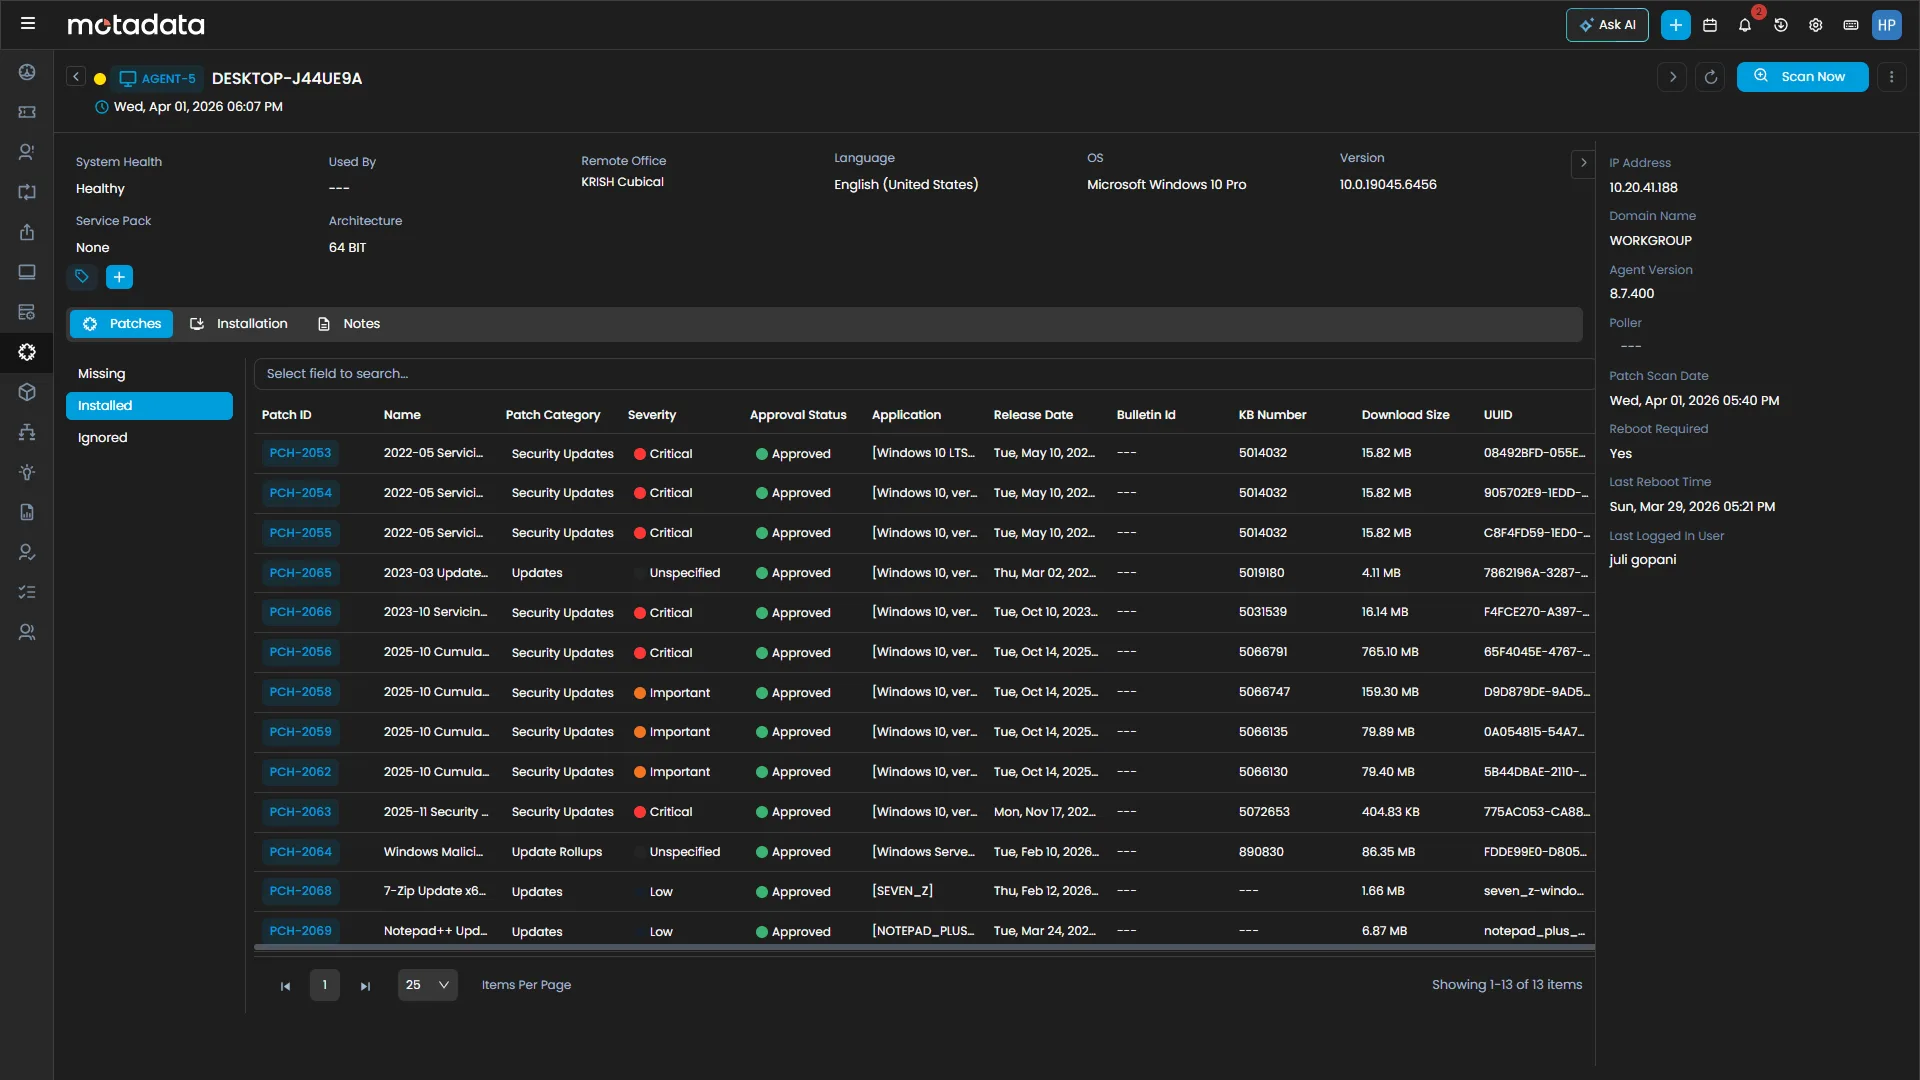
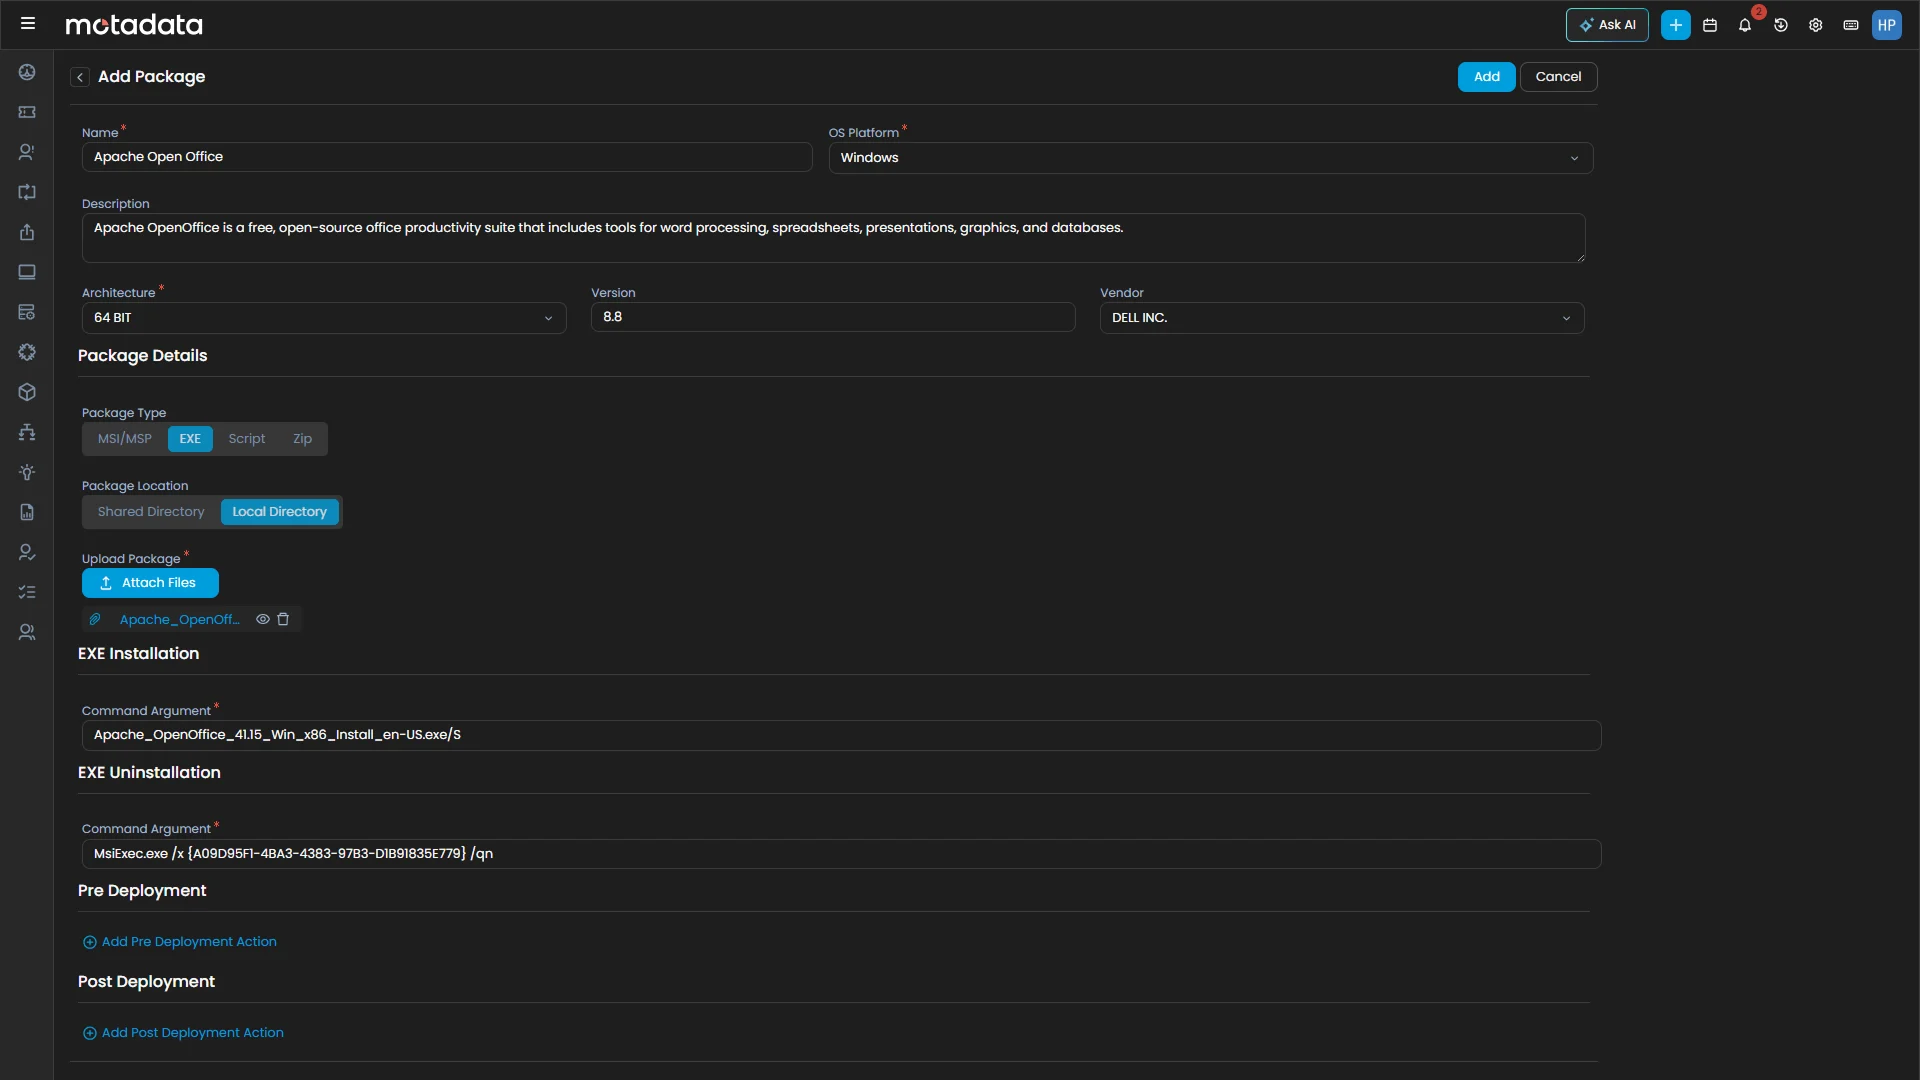
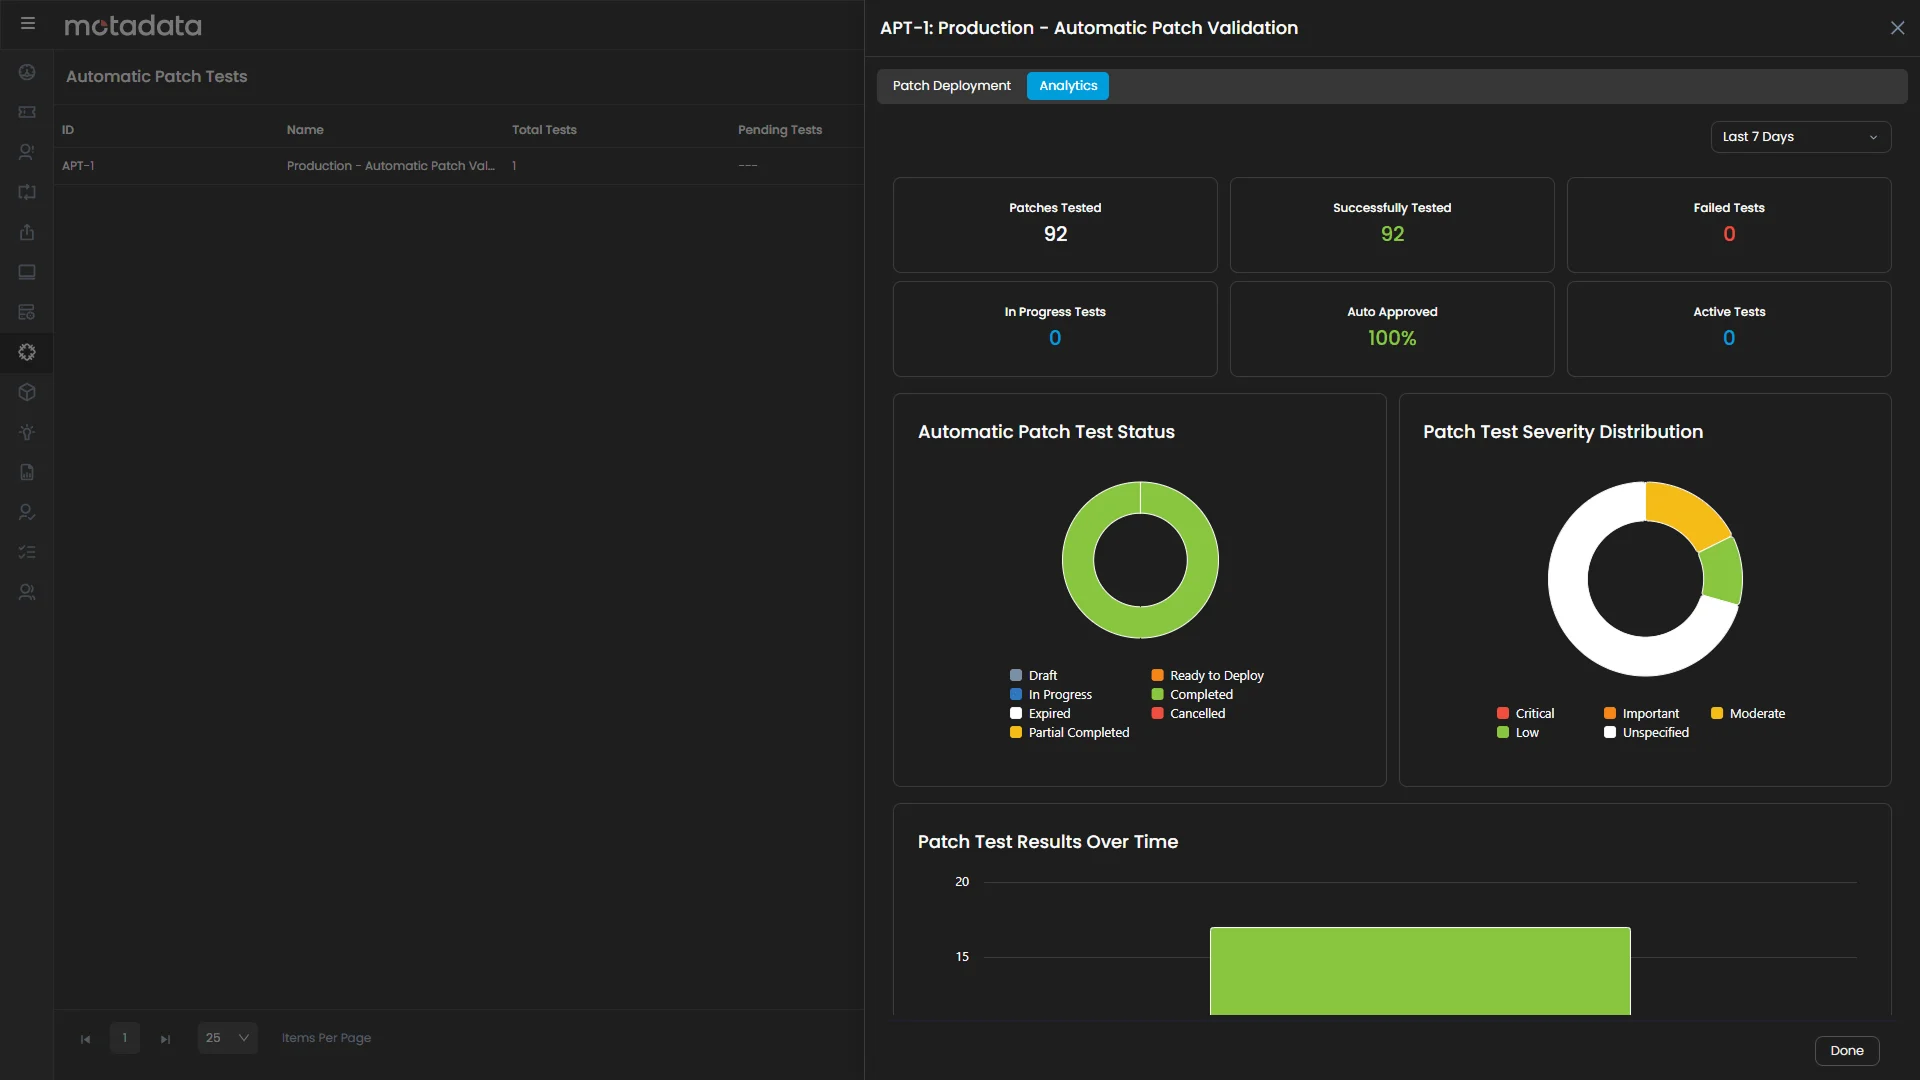
Ketahui yang Terlewat. Ketahui yang Kritis.
Hasil Patch Management yang Terbukti
0%
penanganan kerentanan lebih cepat di seluruh endpoint
0%
pengurangan upaya patching manual melalui otomatisasi
0%
cakupan di seluruh jaringan jarak jauh dan tersebar
0%
kepatuhan compliance dengan validasi checksum
Mengapa Motadata
Mengapa ServiceOps Patch Management Unggul
Keamanan Utama. Otomatisasi Selalu. Skala Tanpa Batas.
AI-informed vulnerability prioritization
Tangani yang paling penting terlebih dahulu, diurutkan berdasarkan risiko, tingkat keparahan, dan eksposur.
Unified patch and package deployment engine
Patch, software, dan konfigurasi di-deploy dari satu engine.
Multi-tenant readiness for enterprises and MSPs
Kebijakan patch yang terisolasi dan skalabel untuk setiap klien atau unit bisnis.
Zero-trust validation with checksum enforcement
Verifikasi SHA-256 pada setiap patch, tanpa pengecualian.
Distributed architecture for global environments
Relay server dan optimasi WAN untuk kantor cabang di seluruh dunia.
Hybrid and air-gapped environment support
Patching penuh untuk endpoint yang dibatasi, terputus dari jaringan, dan teregulasi.
Siap untuk Enterprise
Tata Kelola Patch Enterprise untuk IT yang Tersebar
Pastikan setiap endpoint aman, sesuai compliance, dan selalu terbarui dengan otomatisasi dan intelijen yang tertanam di setiap siklus patch, sebagai fondasi endpoint management yang andal.
Vulnerability-First Security Posture
Prioritaskan penanganan berdasarkan risiko, tingkat keparahan, dan eksposur untuk meminimalkan dwell time dan mencegah eskalasi, inti dari vulnerability management yang efektif.
Prioritaskan penanganan berdasarkan risiko, tingkat keparahan, dan eksposur untuk meminimalkan dwell time dan mencegah eskalasi, inti dari vulnerability management yang efektif.
Global Scalability for Hybrid Workforces
Patch perangkat jarak jauh, kantor cabang, dan endpoint yang berpindah-pindah tanpa mengorbankan kinerja atau keandalan.
Patch perangkat jarak jauh, kantor cabang, dan endpoint yang berpindah-pindah tanpa mengorbankan kinerja atau keandalan.
Compliance and Zero-Trust Validation Built In
Verifikasi checksum, approval, dan pelaporan siap audit memastikan compliance terhadap regulasi dan kepatuhan pada kebijakan.
Verifikasi checksum, approval, dan pelaporan siap audit memastikan compliance terhadap regulasi dan kepatuhan pada kebijakan.
Vendor-Agnostic, Multi-OS Flexibility
Mendukung Windows, Linux, macOS, dan aplikasi pihak ketiga tanpa vendor lock-in.
Mendukung Windows, Linux, macOS, dan aplikasi pihak ketiga tanpa vendor lock-in.
Solusi Industri
Solusi Infrastruktur yang Terbukti di Berbagai Industri
Disesuaikan dengan Tantangan Infrastruktur Anda
BFSI
Jamin visibilitas real-time di seluruh sistem trading, core banking, dan pembayaran digital, memastikan compliance, keamanan, dan layanan yang selalu aktif.
Telecom
Pantau jaringan multi-gigabit, korelasikan data NetFlow dengan QoE pelanggan, dan cegah gangguan sebelum meluas.
Healthcare
Lindungi sistem pasien yang kritis dan patuhi HIPAA melalui observability yang aman dan berlatensi rendah.
Government & Public Sector
Wujudkan transparansi, keamanan, dan kendali dengan observability on-premise yang mendukung kedaulatan data yang ketat.
Manufacturing
Integrasikan data IT dan OT untuk mencegah downtime produksi dan meningkatkan akurasi predictive maintenance.
Retail & eCommerce
Hadirkan pengalaman digital tanpa hambatan, pantau transaksi secara real-time, dan optimalkan keandalan situs dalam skala global.
Serviceops Platform
Lanjutkan Perjalanan ServiceOps Anda
Service Management
Sederhanakan setiap permintaan, insiden, dan change dengan workflow cerdas yang menjaga service delivery tetap berjalan sesuai rencana.
IT Asset & Configuration Management
Lacak, kelola, dan optimalkan setiap aset dan configuration item di seluruh lingkungan IT Anda dengan akurasi penuh.
Patch & Deployment Management
Otomatiskan, jadwalkan, dan tegakkan compliance patch di setiap endpoint, sebelum kerentanan berubah menjadi pembobolan.
Agentic AI & Orchestration
Biarkan AI menangani pekerjaan rutin, sehingga tim Anda dapat fokus pada hal yang benar-benar menggerakkan bisnis.
MSP Editions
Hadirkan IT service management multi-tenant dalam skala besar: satu platform, setiap klien, tanpa kompromi.
FAQ
Pertanyaan yang Sering Diajukan
Temukan jawaban atas pertanyaan umum seputar Infrastructure Monitoring dan kapabilitas kami.
Patch & Deployment Management adalah proses otomatis untuk memindai, mengidentifikasi, dan men-deploy security patch serta pembaruan software yang belum terpasang di seluruh endpoint dalam lingkungan IT Anda. Sebagai bentuk patch management atau manajemen patch yang terotomatisasi, proses ini memastikan setiap perangkat, baik on-premise, jarak jauh, maupun hybrid, tetap aman, terbarui, dan sesuai dengan persyaratan organisasi maupun regulasi, tanpa bergantung pada upaya manual.